
Keamanan di Roulett: Privasi, Tanda Situs Info, dan Kebiasaan Aman
Roulett dibuat sebagai portal info slot untuk bantu kamu “baca game, pahami RTP, main dengan konteks”—bukan tempat transaksi atau layanan taruhan. Di halaman ini, kita fokus ke keamanan: privasi dasar, tanda situs info yang sehat, cara mengenali tautan aman, dan langkah praktis kalau kamu melihat hal mencurigakan saat browsing.
1) Peran Roulett sebagai portal informasi: apa yang kami lakukan dan tidak lakukan
Roulett mengkurasi penjelasan RTP, volatilitas, fitur, dan istilah slot agar pembaca pemula punya pegangan saat menilai sebuah game. Kamu bisa mulai dari beranda Roulett — portal slot Indonesia untuk literasi RTP atau cek direktori game di Katalog Slot Roulett untuk melihat ringkasan mekanik dan catatan varians.
Biar jelas, ini batasan yang perlu kamu tahu:
- Kami menyediakan konten edukasi: cara membaca RTP/volatilitas, arti fitur (free spins, scatter, multipliers), dan istilah umum.
- Kami tidak meminta deposit, tidak memproses pembayaran, dan tidak menyediakan permainan uang asli.
- Kami tidak membuat akun/registrasi untuk pembaca; kalau ada pihak mengatasnamakan kami dan meminta data sensitif, anggap itu red flag.
- Kami tidak menghubungi kamu via DM untuk menawarkan “jalan pintas” atau tautan tertentu.
Kalau kamu ingin memahami cara kami menulis dan memverifikasi konten, lihat Kebijakan Editorial Roulett. Untuk konteks misi dan pendekatan situs, ada juga Tentang Roulett.
2) Privasi dasar: data apa yang sebaiknya tidak dibagikan saat online
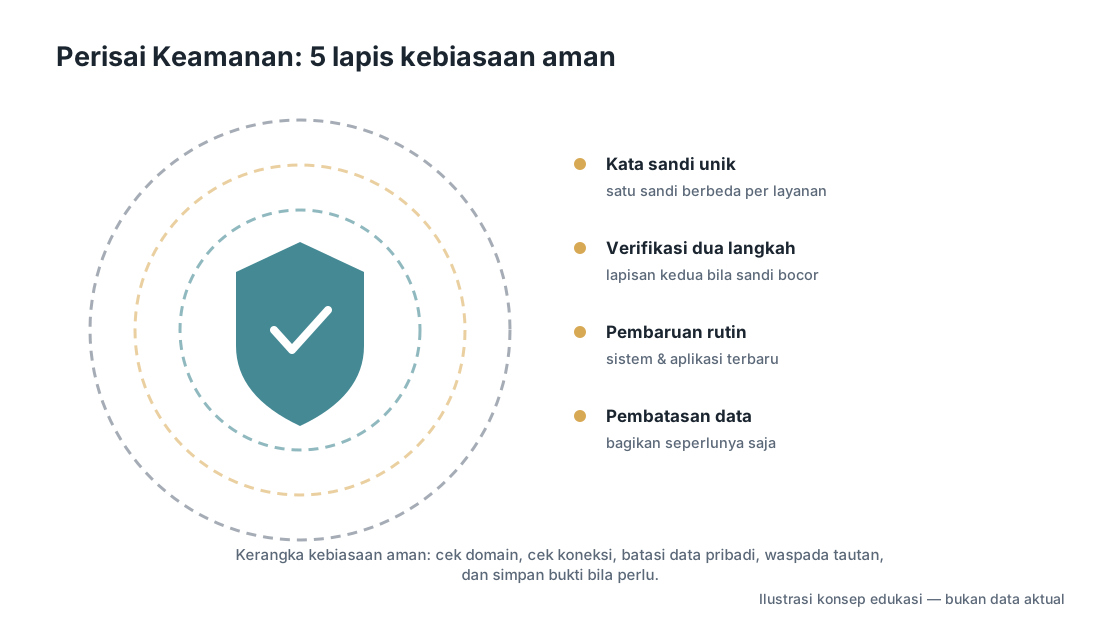
Kebiasaan aman paling sederhana: minimalkan jejak data. Banyak modus penipuan bermula dari informasi kecil yang terlihat “sepele”, lalu dipakai untuk menebak akun, mengambil alih nomor, atau meyakinkan kamu bahwa pelaku “resmi”.
Data yang sebaiknya kamu jaga ketat
- OTP/kode verifikasi apa pun (SMS, email, authenticator) — jangan pernah dibagikan ke siapa pun.
- Kata sandi, PIN, jawaban pertanyaan keamanan, atau tangkapan layar pengaturan akun.
- Data identitas sensitif (NIK, foto KTP/SIM, foto selfie dengan identitas).
- Informasi finansial (nomor kartu, CVV, rekening, e-wallet) dan bukti transaksi.
- Email/nomor utama yang dipakai untuk pemulihan akun, terutama bila kamu sering login di perangkat umum.
Praktik singkat yang membantu:
- Pakai kata sandi unik per layanan; pertimbangkan password manager.
- Aktifkan autentikasi dua faktor di email (karena email sering jadi “kunci” pemulihan).
- Hindari berbagi detail lokasi real-time atau kebiasaan harian di kolom komentar publik.
3) Cara mengenali tautan dan halaman yang aman (indikator teknis sederhana)
Kamu tidak perlu jadi orang IT untuk cek kesehatan sebuah halaman. Cukup kenali indikator teknis yang mudah dilihat, lalu biasakan “berhenti 3 detik” sebelum klik.
Checklist cepat sebelum klik
- Periksa alamat halaman di bilah browser: ejaan merek/halaman harus konsisten (hindari variasi huruf, tanda, atau nama yang mirip).
- Pastikan koneksi aman (ikon gembok/HTTPS) saat halaman meminta input apa pun. (Catatan: gembok bukan jaminan mutlak, tapi tanpa itu risikonya lebih tinggi.)
- Waspadai tautan yang memaksa unduh file/aplikasi padahal konteksnya hanya “info”.
- Perhatikan kualitas halaman: banyak pop-up, tombol bertumpuk, atau diarahkan berulang kali adalah sinyal untuk menutup tab.
- Cek “konteks halaman”: portal edukasi biasanya berisi penjelasan, istilah, dan rujukan internal—bukan ajakan transaksi.
Jika kamu sedang belajar istilah teknis seperti RTP, volatilitas, paylines, atau hit rate, rujuk kamusnya di Istilah Slot: kamus RTP dan fitur supaya tidak mudah terpancing klaim yang terdengar meyakinkan tapi tidak nyambung secara konsep.
Ketersediaan layanan dan ketentuan hukum dapat berbeda menurut wilayah. Pengguna bertanggung jawab untuk memahami dan mematuhi hukum yang berlaku di wilayah masing-masing.
4) Waspada phishing dan tiruan: pola yang sering dipakai untuk menipu
Phishing itu intinya “mengail data”: pelaku membuat kamu percaya bahwa mereka adalah pihak resmi, lalu memancing login, OTP, atau informasi pribadi. Tiruan (impersonation) sering tampil rapi: logo mirip, bahasa meyakinkan, dan halaman yang seolah-olah “pusat bantuan”.
Pola umum yang sering muncul
- Mengatasnamakan “admin” dan meminta verifikasi akun lewat tautan tertentu.
- Mengirim pesan panik: “akun bermasalah”, “perlu konfirmasi”, atau “ada pelanggaran”—tujuannya bikin kamu terburu-buru.
- Menawarkan “akses khusus”, “promo terbatas”, atau “kode rahasia” agar kamu menyerahkan data atau memasang aplikasi.
- Halaman login palsu yang tampilannya mirip layanan populer, lalu meminta email + kata sandi.
- Meminta kamu mematikan fitur keamanan (misalnya menyuruh menonaktifkan 2FA) dengan alasan “mempercepat proses”.
Cara mematahkannya: kembali ke sumber informasi yang kamu percaya, ketik alamat situs secara manual (bukan klik dari pesan), dan jangan memasukkan data jika kamu ragu. Kalau kamu butuh pembanding cara membaca info game yang benar (bukan “iming-iming”), kamu bisa lihat contoh ulasan edukatif seperti Mahjong Ways 2 RTP: cara membaca info & fitur atau Wild West Gold RTP: memahami angka RTP & varians untuk memahami konteks angka dan mekanik.
5) Jika ada hal mencurigakan: langkah yang bisa dilakukan pengguna
Saat menemukan sesuatu yang terasa “tidak beres”, tujuanmu sederhana: hentikan interaksi, amankan akun penting, dan catat detail seperlunya.
- Tutup tab dan jangan lanjutkan input data, terutama jika halaman meminta OTP, PIN, atau identitas.
- Jangan unduh file/aplikasi dari sumber yang tidak kamu pahami. Jika sudah terlanjur, lakukan pemindaian keamanan di perangkat dan hapus file yang mencurigakan.
- Ganti kata sandi email utama terlebih dulu, lalu akun lain yang terhubung. Prioritaskan yang memiliki akses pemulihan (email/nomor).
- Aktifkan/cek ulang 2FA di email dan akun penting.
- Dokumentasikan secukupnya: catat kronologi, simpan nama tampilan pelaku, dan detail yang relevan (tanpa menyebarkan data pribadi ke publik).
- Laporkan melalui kanal resmi layanan terkait (misalnya email provider/akun yang ditiru). Jika kontennya mengatasnamakan Roulett, kamu bisa hubungi kami via Kontak Roulett agar tim bisa meninjau dan menindaklanjuti dari sisi konten/penyajian.
Kesimpulan: aman itu kebiasaan, bukan fitur tunggal
Keamanan saat mengakses portal informasi seperti Roulett berawal dari tiga hal: paham peran situs (edukasi, bukan transaksi), menjaga privasi (OTP dan data sensitif tidak dibagikan), dan jeli membaca tanda halaman/tautan (cek ejaan, koneksi, serta pola phishing). Kalau ada yang mencurigakan, berhenti, amankan akun utama, lalu laporkan melalui jalur yang tepat.
Lanjutkan belajar dengan rute aman: pahami dasar istilah lewat Kamus Istilah Slot dan lihat struktur info game di Katalog Slot Roulett agar kamu makin kebal terhadap halaman tiruan yang memelintir konteks.